Firewall hardware OPNsense/pfSense per aziende
Firewall e dispositivi di rete per proteggere la tua infrastruttura
11 prodotti
 Sicurezza di rete
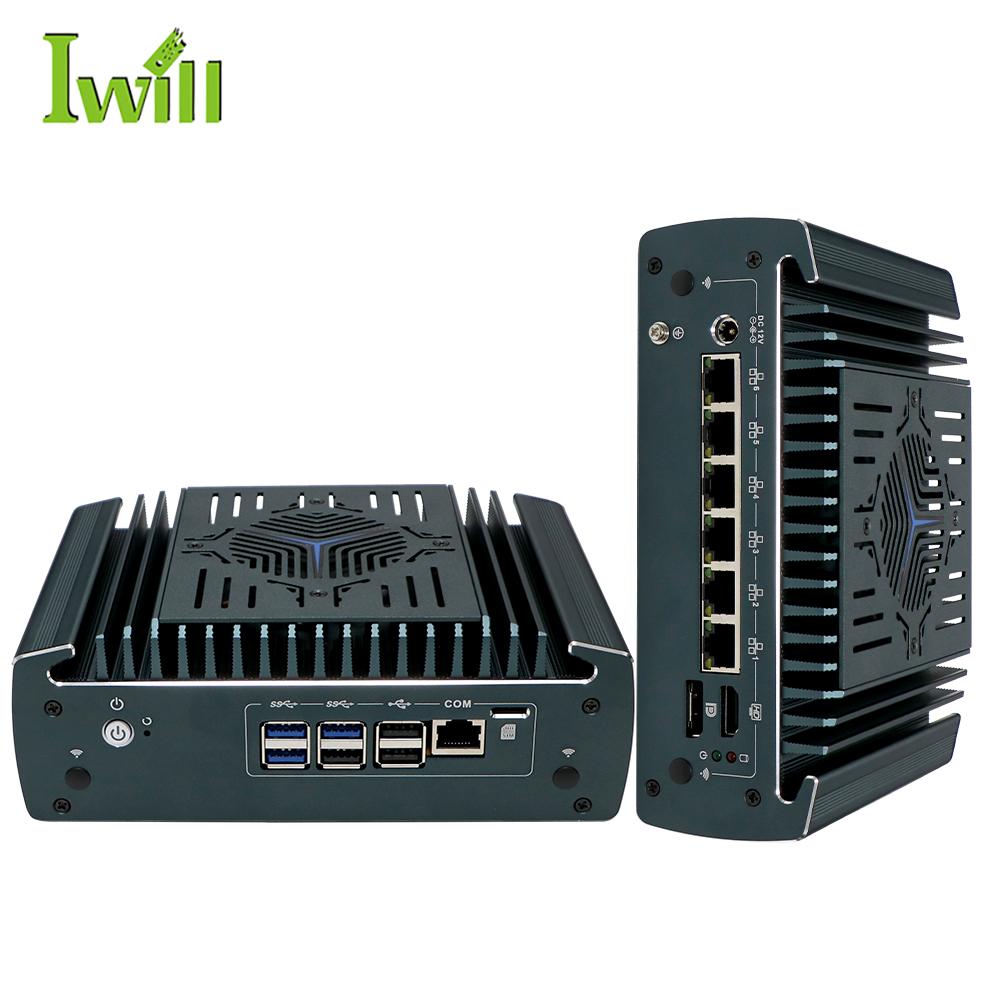
Nano-N3161
Firewall appliance con Intel Alder Lake e 6x 2.5G LAN, opzione PoE
 Sicurezza di rete
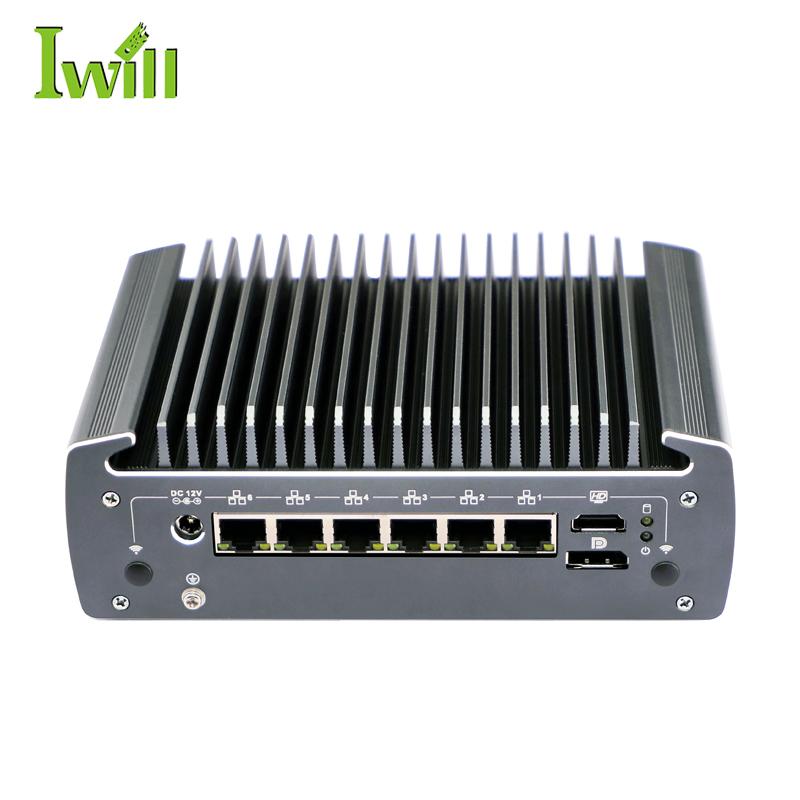
Nano-N3061
Firewall appliance con Intel Comet Lake di 10ª generazione e 6x 2.5G LAN, opzione PoE
 Sicurezza di rete
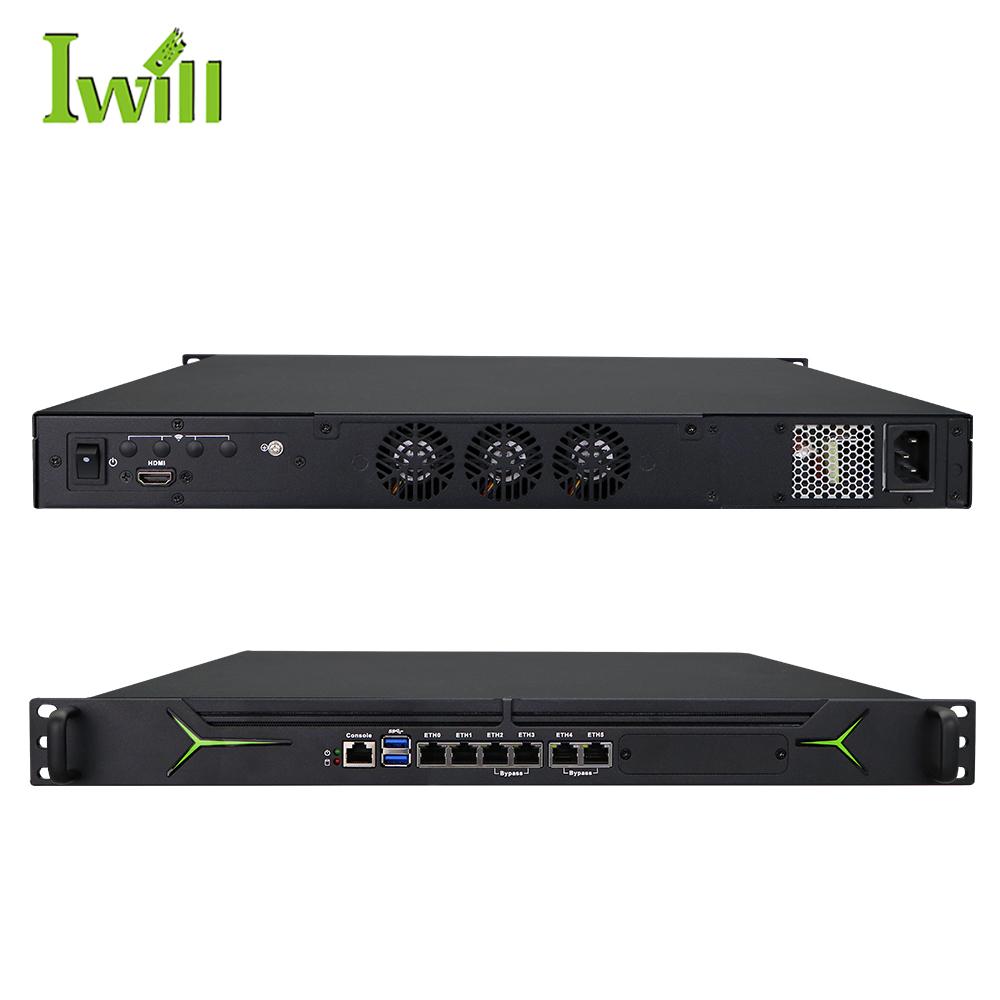
1U6L-ADL
Firewall rack 1U con Intel Alder Lake Desktop e 6x 1G LAN, gruppi di bypass
 Sicurezza di rete
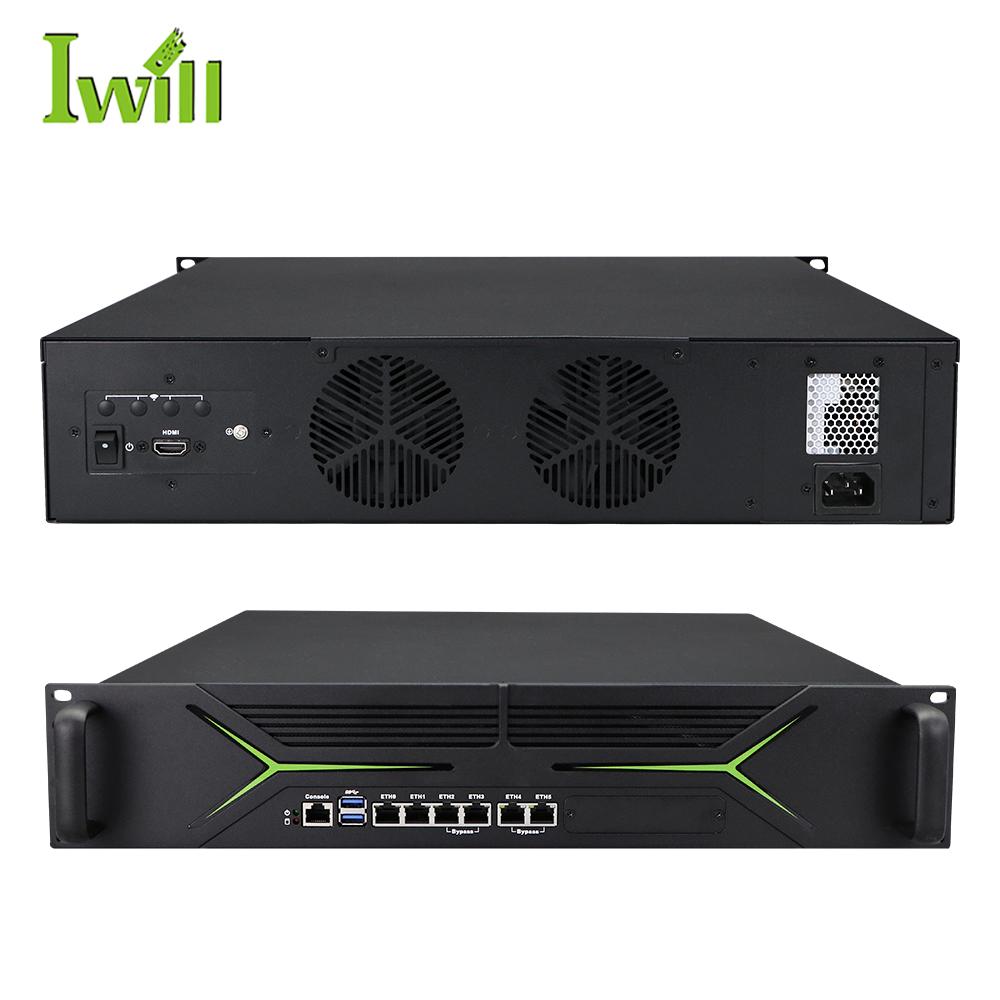
2U6L-ADL
Firewall rack 2U con Intel Alder Lake Desktop e 6x 1G LAN, opzione alimentatore ridondante
 Sicurezza di rete
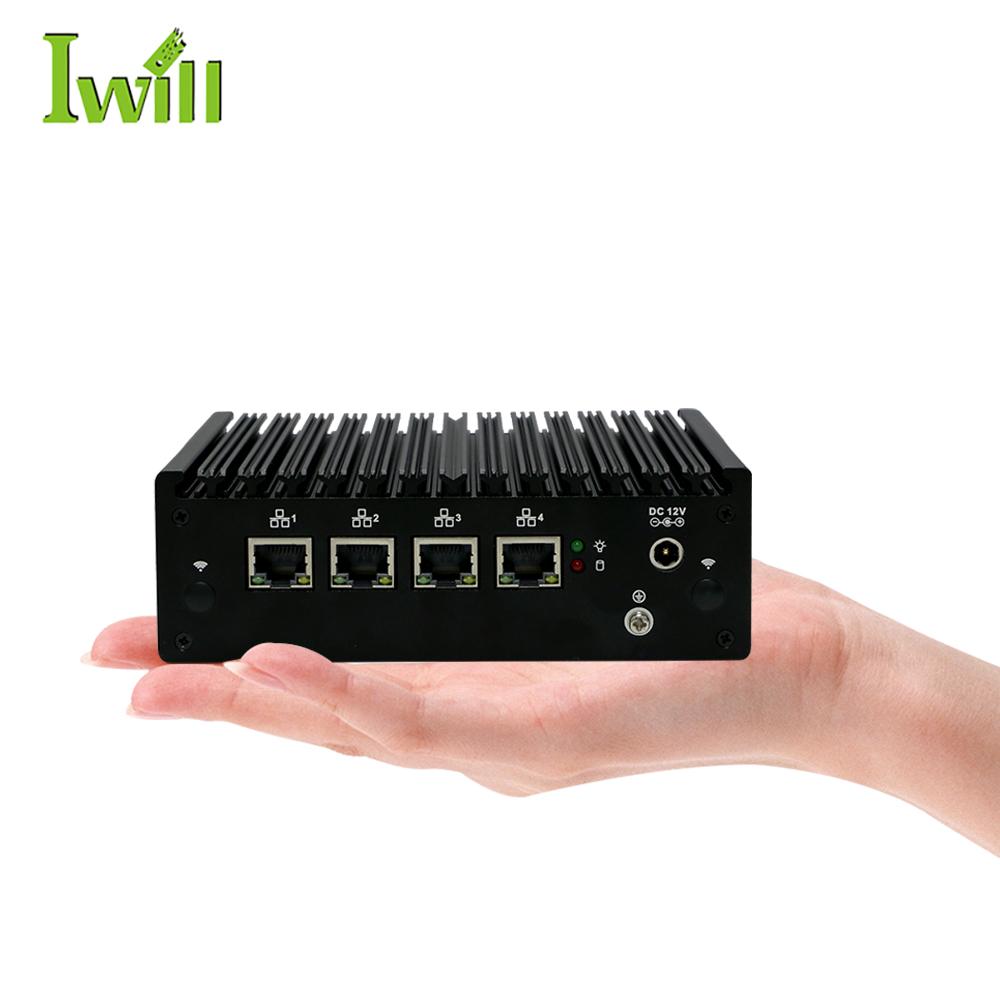
SPC-N5095-4L
Firewall economico con Intel N5095 e 4x 2.5G LAN
 Sicurezza di rete
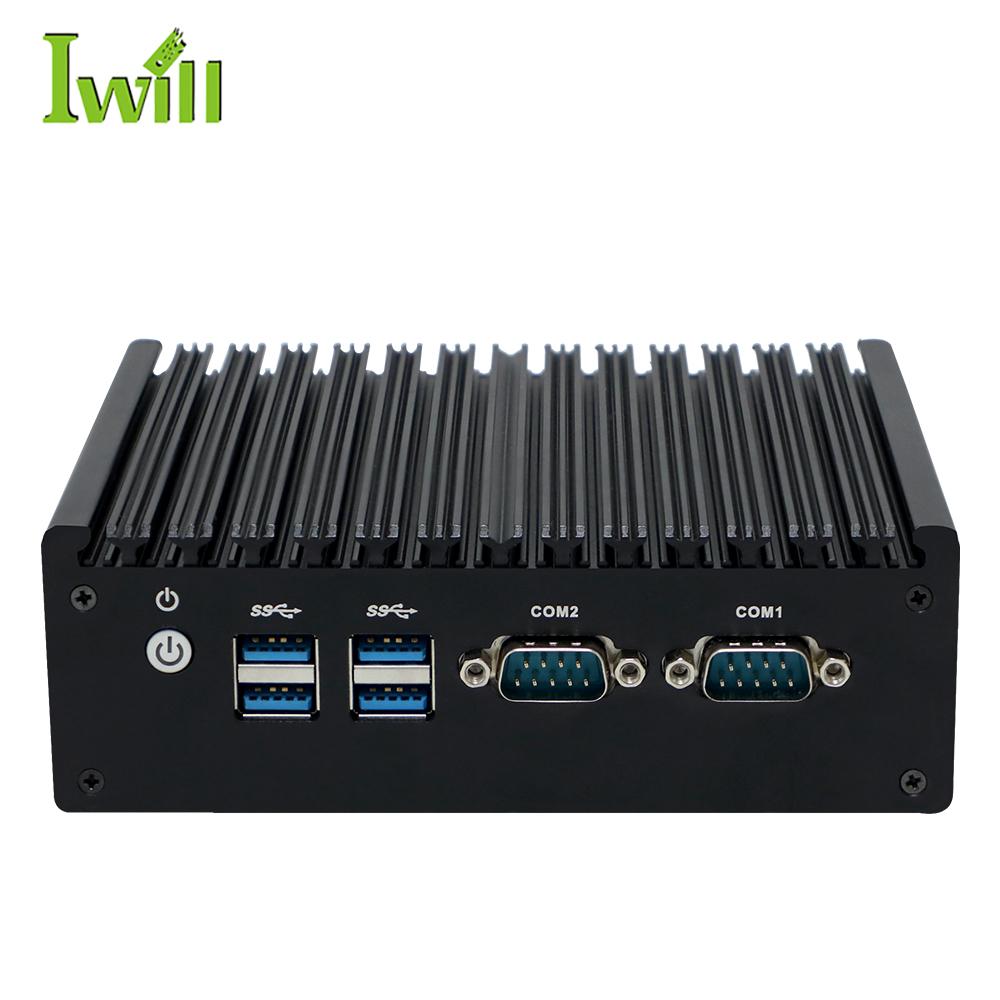
SPC-N5095-2L
Firewall compatto con Intel N5095 e 2x 2.5G LAN
 Sicurezza di rete
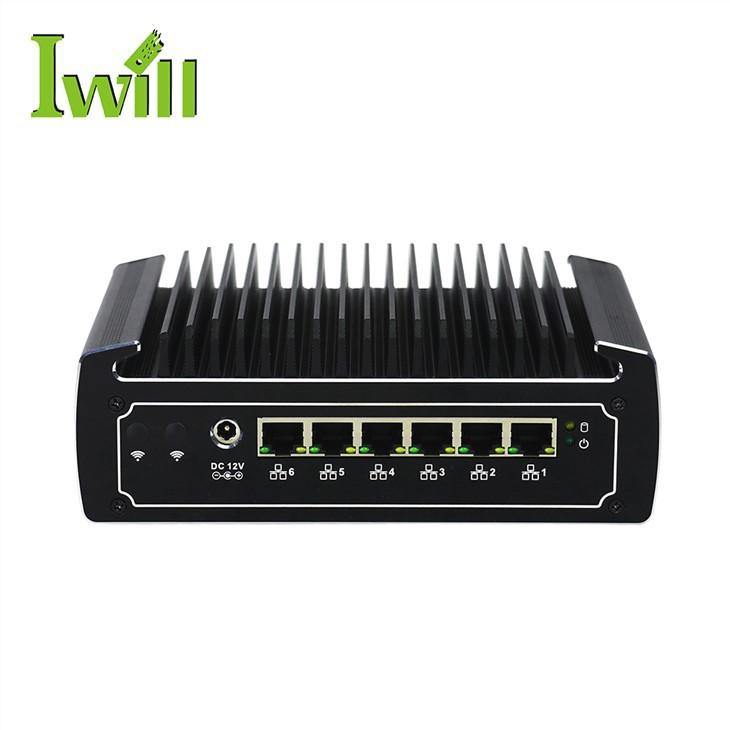
Nano-N18
Appliance di rete con Intel Whiskey Lake di 8ª generazione e 6x 1G LAN
 Sicurezza di rete
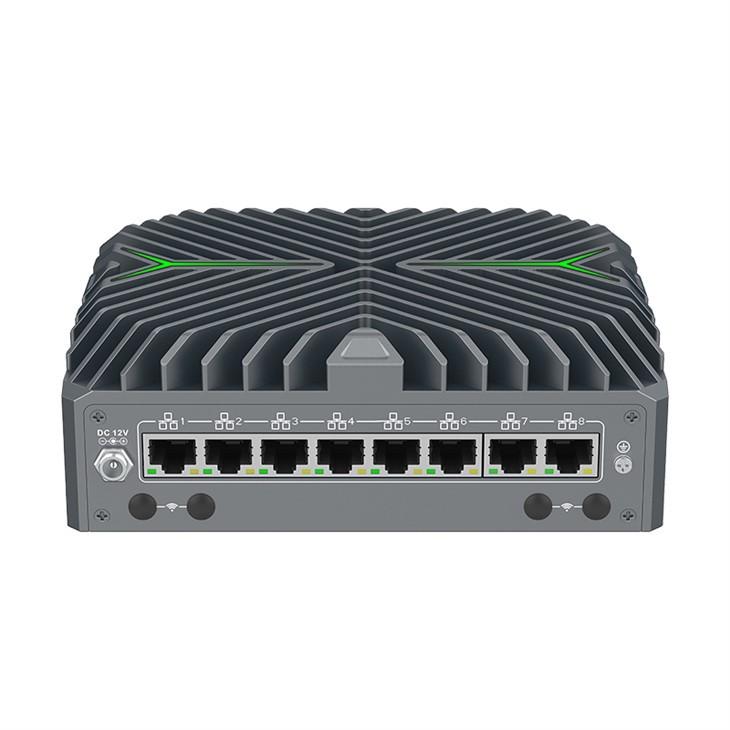
Nano-N3281
Potente appliance di rete con Intel Core Ultra e 8x 2.5G LAN, DDR5
1U8L-B75
Firewall rack 1U con chipset Intel B75, 6x GbE LAN, Intel 82583V, pfSense
 Sicurezza di rete
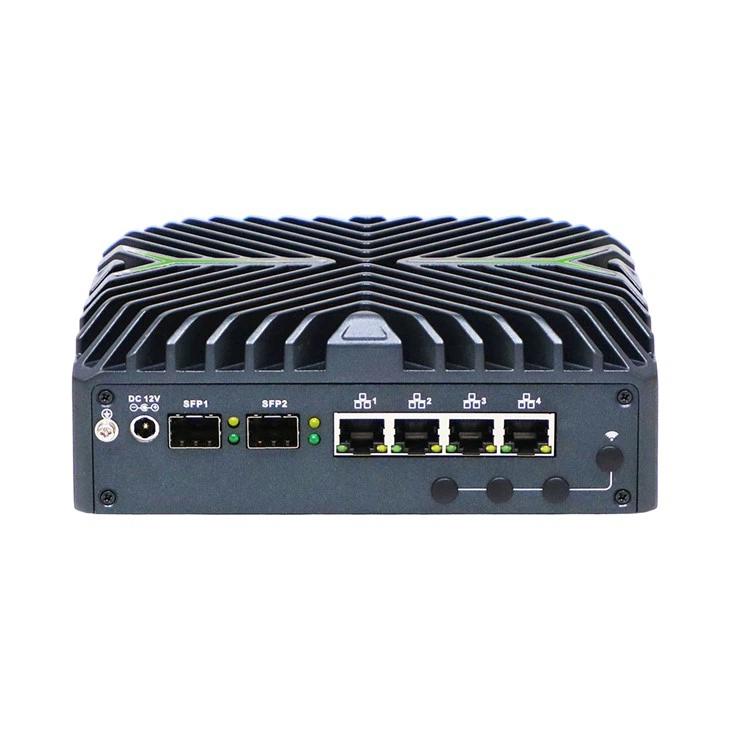
Nano-N3261
Firewall senza ventola con 10G SFP+, Intel di 12ª generazione, 4x 2.5G LAN, DDR5
 Sicurezza di rete
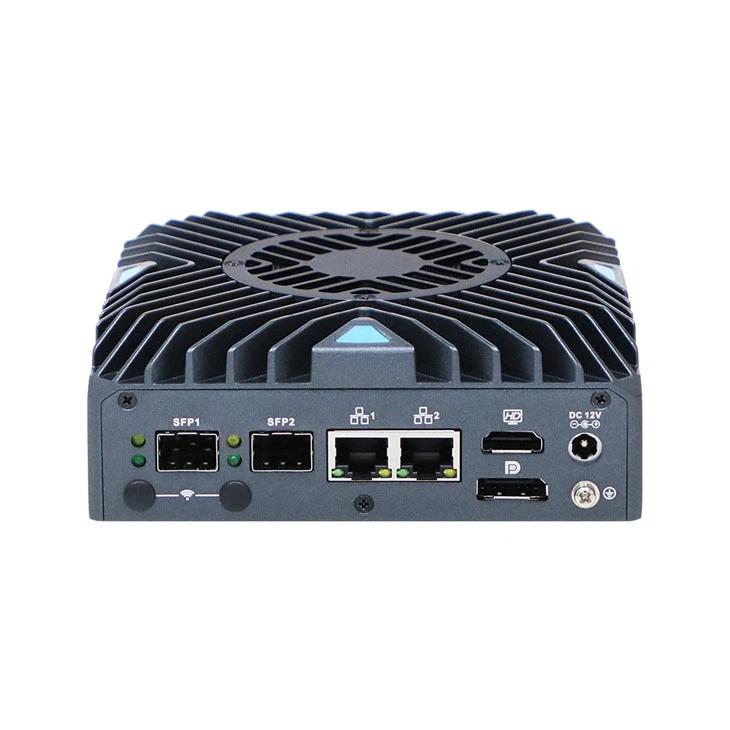
N1342
Mini PC firewall compatto con 2x 10G SFP+, 2x 2.5G LAN, Intel N150, RS232/485
Che cos’è un firewall hardware OPNsense/pfSense?
Un firewall hardware è un computer dedicato con più porte di rete che si colloca tra Internet e la rete interna e decide quale traffico entra, esce o passa da un segmento all’altro. Invece di un box chiuso con licenze annuali, gli appliance IWILL sono piattaforme aperte su cui si installa OPNsense, pfSense, OpenWrt, VyOS o un’altra distribuzione Linux. Così hai regole firewall, VPN (WireGuard, OpenVPN, IPsec), rilevamento delle intrusioni con Suricata, filtraggio DNS, bilanciamento tra operatori e captive portal, senza pagare licenze per utente.
Le prestazioni di un firewall dipendono da tre cose: il numero e la velocità delle porte (1G, 2.5G o 10G SFP+), i controller di rete —gli Intel i225/i226 e 82599 sono i meglio supportati in FreeBSD— e il processore, che determina la banda reale con VPN e IDS/IPS attivi. La gamma IWILL va dai dispositivi a due porte per piccoli uffici fino a modelli con otto porte 2.5G, porte 10G SFP+ e server rack 1U e 2U con bypass di rete per data center e operatori.
La direttiva europea NIS2 obbliga molte aziende ed enti a dimostrare il controllo sulla propria rete. Un firewall dedicato con segmentazione VLAN e log centralizzati è spesso il primo passo. In qualità di distributore ufficiale IWILL per l’Italia, possiamo consegnare l’appliance con OPNsense o pfSense preinstallato e con 3 anni di garanzia.
Applicazioni degli appliance di rete IWILL
Firewall e VPN per le PMI
Protezione dell’accesso a Internet, VPN per il lavoro da remoto e collegamento tra sedi. L’SPC-N5095-4L e il Nano-N1241 coprono le piccole reti con 4x 2.5G.
Segmentazione OT e IoT
Isolare telecamere, PLC e dispositivi IoT dalla rete di gestione con VLAN e regole dedicate, un punto verificato in quasi ogni audit NIS2.
IDS/IPS e filtraggio
Suricata, Zenarmor o il filtraggio DNS consumano CPU. Il Nano-N3161 e il Nano-N3281 montano Intel Core per mantenere la banda con l’ispezione attiva.
SD-WAN e più uscite Internet
Aggregazione e failover tra fibra, 4G/5G e linee di backup, con slot M.2 per modem mobili su diversi modelli.
Collegamenti a 10 Gbit/s
Per la fibra a 10 Gbit/s o per collegarsi al core del data center, il Nano-N3261 e l’N1342 hanno due porte 10G SFP+ con controller Intel 82599.
Data center, ISP e MSP
L’1U6L-ADL e il 2U6L-ADL si montano in rack da 19", includono gruppi di bypass e, nel 2U, l’opzione di alimentatore ridondante.
Come scegliere un firewall
- Larghezza di banda
- Fino a 1 Gbit/s bastano porte 2.5G e un N5095, N100 o J6412. Per fibra da 2 a 10 Gbit/s, scegli porte 10G SFP+ e un Intel Core.
- Porte
- Somma WAN, LAN e ogni segmento che vuoi separare fisicamente (ospiti, telecamere, reparto). I modelli IWILL hanno da 2 a 8 porte, alcuni con PoE.
- VPN e IDS/IPS
- La cifratura e l’ispezione del traffico consumano CPU. Con molti tunnel o Suricata in modalità IPS, scegli un Core i5/i7 o un Core Ultra e almeno 16 GB di memoria.
- Formato
- Desktop senza ventola per uffici e negozi; rack 1U/2U con bypass e alimentatore ridondante per data center e operatori.
- Temperatura e posizionamento
- I firewall desktop della serie Nano (N3161, N3061, N3281, N3261, N1342) lavorano da -10 °C a 60 °C e tollerano un armadio di rete non climatizzato; i server 1U/2U sono specificati per 0–45 °C e vanno installati in una sala tecnica.
- Sistema operativo
- OPNsense e pfSense sono i più usati. I controller Intel i225/i226 e 82599 hanno il miglior supporto in FreeBSD; ti confermiamo la compatibilità di ogni modello.
- Gestione remota
- Porta console, Intel vPro, watchdog e TPM 2.0 semplificano la gestione e l’avvio sicuro nelle sedi senza personale tecnico.
- Console e video
- In un firewall lo schermo si usa solo durante l’installazione, quindi basta un’uscita HDMI o VGA. Più utile è una porta console seriale per recuperare l’apparecchio senza rete: ce l’hanno l’N3161, l’N3061, l’N3281, l’N18 e l’N1342.
Hai ancora dubbi? Parla con il nostro team tecnico e ti indicheremo la configurazione adatta al tuo progetto.
Domande frequenti
Gli appliance IWILL sono forniti con OPNsense o pfSense?
Quale firewall serve per una fibra da 1 Gbit/s?
Avete modelli con 10G SFP+?
Un firewall dedicato aiuta a rispettare la NIS2?
Ci sono modelli con PoE?
Desktop o rack?
Richiedi un preventivo per il tuo progetto
Distributore ufficiale IWILL per l’Italia. Raccontaci l’applicazione, le quantità e i tempi: ti risponderemo con la configurazione consigliata e un’offerta, con 3 anni di garanzia e assistenza tecnica di prossimità.