La sfida
Un importante Internet provider (ISP) di Lisbona cercava una piattaforma hardware per i propri clienti business. Le soluzioni esistenti creavano diversi problemi:
Surriscaldamento con il traffico VPN
I router esistenti si surriscaldavano sotto il carico di traffico cifrato (IPsec/OpenVPN), causando instabilità e perdita di pacchetti.
Mancanza di porte SFP+
Senza connettività ottica, la velocità era limitata a 1Gbps – insufficiente per i clienti aziendali che necessitano di un backbone 10G.
Dipendenza dal vendor lock-in
Il firmware proprietario limitava la flessibilità. Il cliente voleva la libertà di installare pfSense o OPNsense.
Nessun failsafe in caso di guasto
In caso di crash del software firewall, i clienti dell’ISP restavano senza Internet fino al riavvio.
La soluzione IWILL
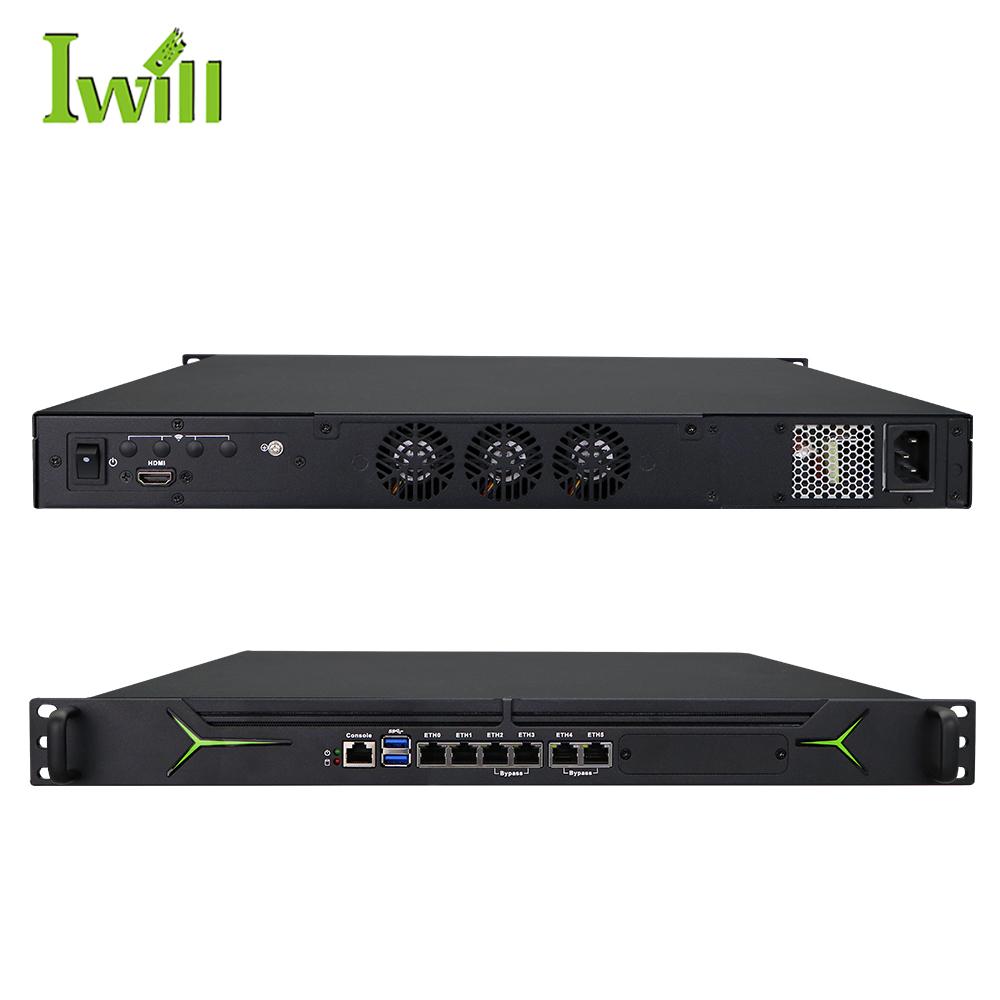
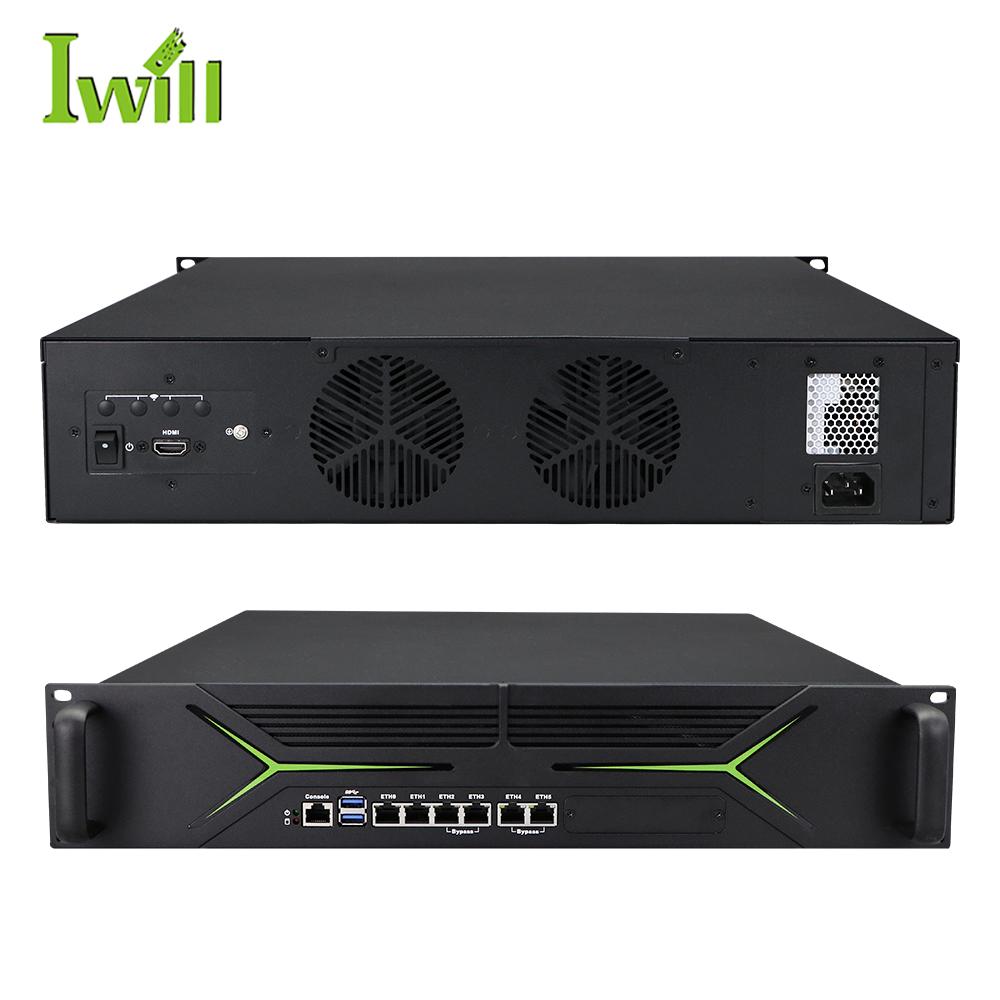
Abbiamo fornito un Network Appliance in rack 1U della serie Network Security con processori Intel Core di ultima generazione:
Accelerazione hardware AES-NI
Processori Intel Core con istruzioni AES-NI integrate per la cifratura. I tunnel VPN (IPsec, WireGuard, OpenVPN) funzionano a velocità line-rate senza sovraccaricare la CPU. Questo significa VPN velocissime e senza ritardi, anche con centinaia di tunnel simultanei.
Connettività ottica 10G SFP+
Aggiunta di 4x porte 10G SFP+ tramite moduli NIC modulari per il collegamento ad alta velocità al backbone. Adatto agli ambienti ISP, dove 1Gbps non basta più. Supporto anche per QSFP+ 25G/40G.
Protezione LAN Bypass "Fail-Open"
Se il dispositivo si ferma (crash software, aggiornamento), la connessione a Internet non si interrompe – il traffico passa direttamente dalle porte di bypass. Funzione critica negli ambienti ISP, dove anche un secondo di downtime significa perdere clienti.
Piena libertà software
Hardware x86 standard, compatibile con pfSense, OPNsense, VyOS, Untangle, Sophos XG e qualsiasi distribuzione Linux/FreeBSD. Nessun vendor lock-in, nessuna licenza hardware.
Risultato
Il cliente ha implementato con successo il servizio “Managed Firewall” per i propri abbonati aziendali. I reclami per VPN lente sono diminuiti dell’80% e il LAN Bypass ha garantito la continuità del servizio anche durante gli aggiornamenti software.