Dispositivi firewall e piattaforme di rete
Server di rete x86 ad alte prestazioni (rack 1U/2U e desktop) per PfSense, OPNsense, SD-WAN ed edge routing.
N1121 — pfSense/OPNsense Firewall
3× 2.5G LAN, AES-NI, silenzioso. Pacchetti pronti con installazione e configurazione. Configuratore, confronto dei software e prezzi.
Vedi pacchetti e configuratore
Costruisci il tuo firewall su un hardware affidabile
Nell’era delle minacce informatiche, i router tradizionali non bastano più. La sicurezza aziendale richiede hardware specializzato, in grado di elaborare il traffico cifrato (VPN/SSL) senza ritardi.
IWILL offre Network Appliances professionali — piattaforme hardware con architettura aperta. Ti forniamo la potenza dei processori Intel® e la stabilità di schede di rete industriali, e il cliente sceglie il software. I nostri dispositivi sono pienamente compatibili con le principali soluzioni di routing e sicurezza come PfSense, OPNsense, Untangle, Proxmox e firewall basati su Linux.
Due serie per ogni scala
SOHO & Edge
Serie desktop Multi-LAN
Enterprise
Serie Enterprise rack (1U/2U)
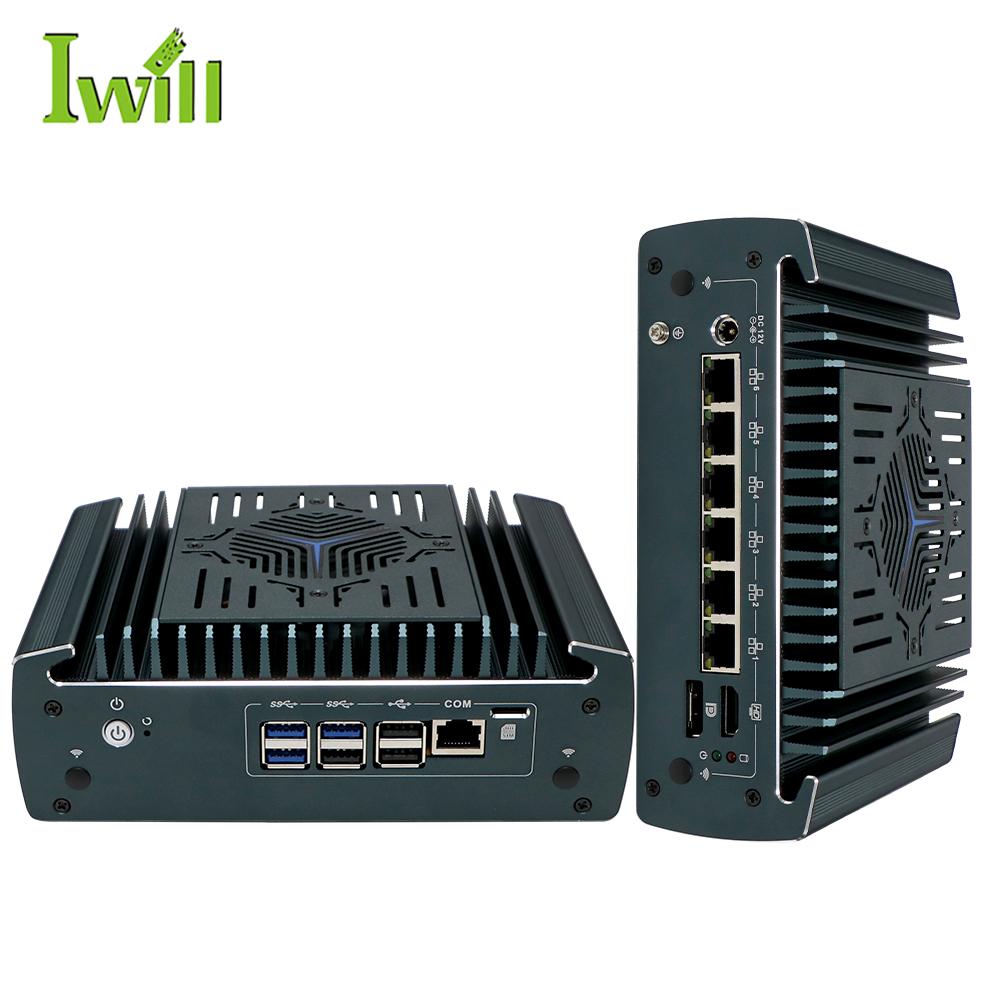
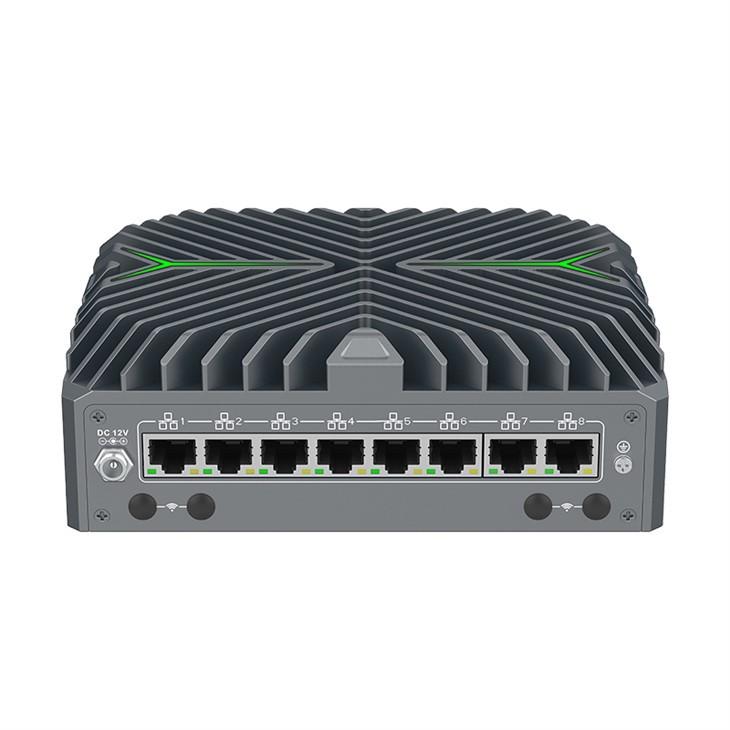
Serie desktop – Modelli consigliati
Per pfSense, OPNsense, home lab e piccoli uffici (SOHO).
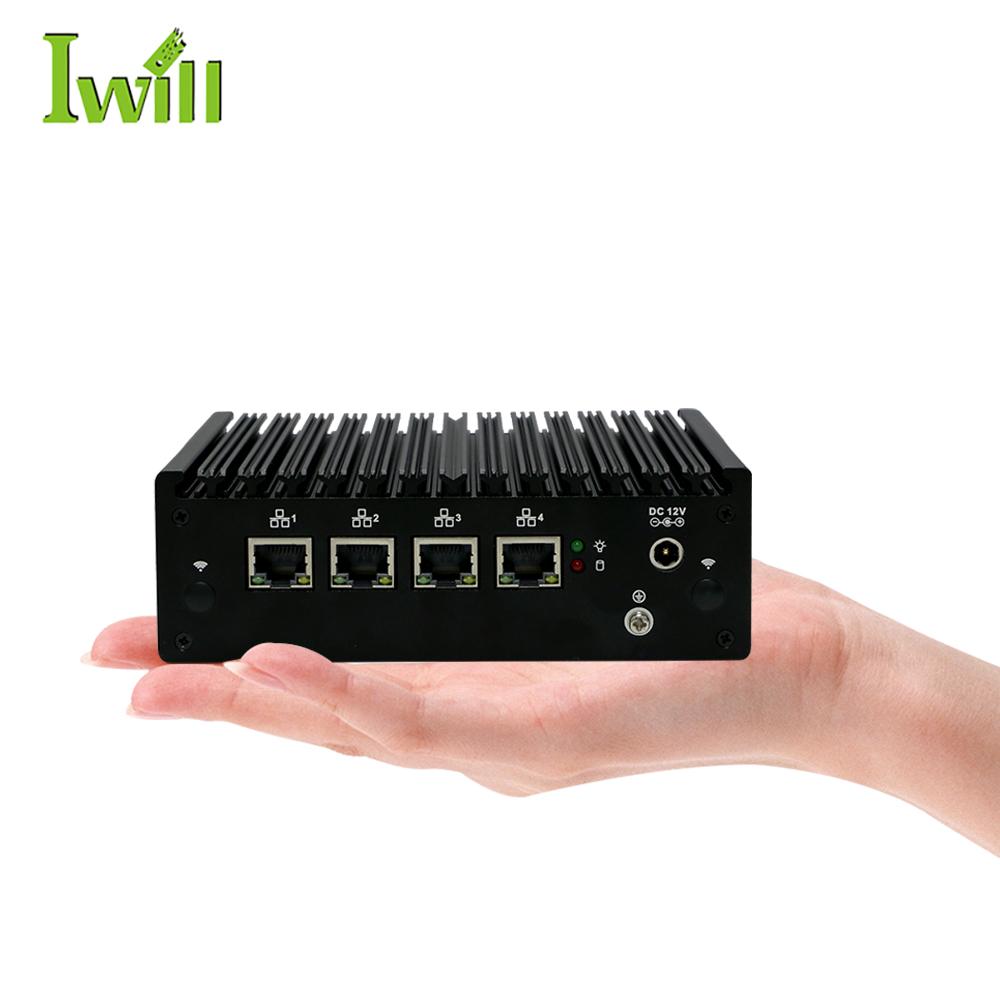
Serie rack – Modelli consigliati
Per ISP, firewall di data center e gateway VPN aziendali.
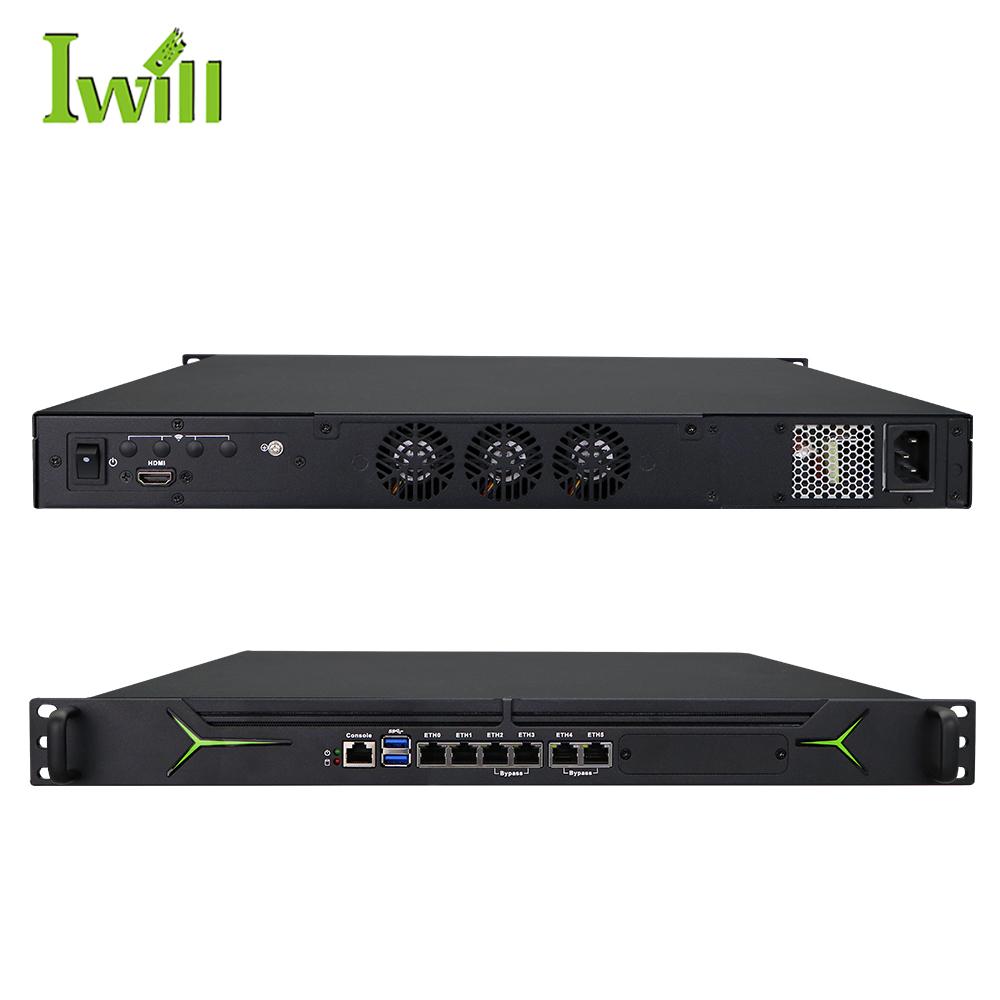 Sicurezza di rete
1U6L-ADL
Firewall rack 1U con Intel Alder Lake Desktop e 6x 1G LAN, gruppi di bypass
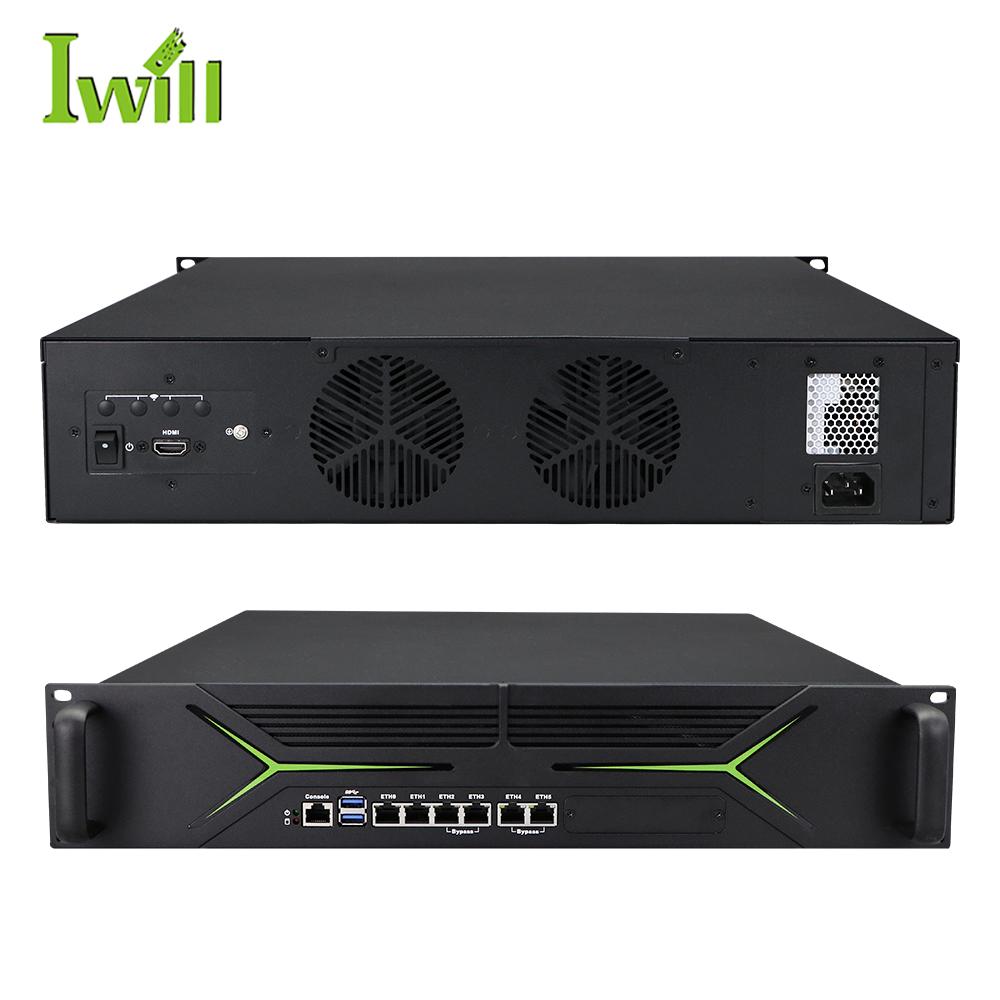 Sicurezza di rete
2U6L-ADL
Firewall rack 2U con Intel Alder Lake Desktop e 6x 1G LAN, opzione alimentatore ridondante
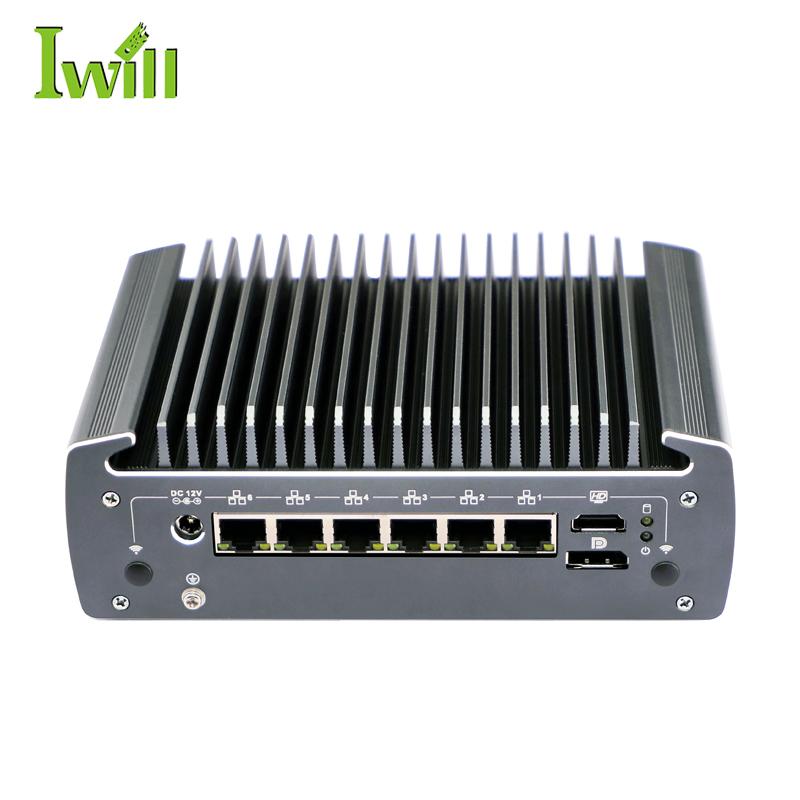 Sicurezza di rete
Nano-N3061
Firewall appliance con Intel Comet Lake di 10ª generazione e 6x 2.5G LAN, opzione PoE
Innovazioni tecnologiche delle nostre nuove serie (Gen 12/13)
Funzione LAN Bypass
Fondamentale per ambienti “mission critical”. Se il dispositivo smette di funzionare (guasto hardware o interruzione di corrente), la funzione Bypass chiude o apre automaticamente il circuito tra due porte LAN per garantire la continuità del traffico o l’isolamento fisico della rete.
Espandibilità modulare (moduli NIC)
I nostri modelli 1U/2U non si limitano alle porte integrate. Tramite schede di espansione PCIe Gen4/Gen5, puoi aggiungere SFP+ (fibra 10G), QSFP (40G) o porte RJ45 in rame aggiuntive in base alle esigenze del progetto.
Alimentazione ridondante (Redundant CRPS)
Proteggi la tua rete dalle interruzioni di corrente. I nostri modelli Enterprise supportano doppi alimentatori (ridondanza 1+1), sostituibili durante il funzionamento (hot-swap).
Memoria DDR5 & PCIe 4.0
Per un’elaborazione ultrarapida dei pacchetti e la Deep Packet Inspection (DPI) senza i “colli di bottiglia” della memoria di vecchia generazione. Ideale per Suricata/Snort con IDS/IPS a pieno carico.
Compatibilità software
Il nostro hardware è “software agnostic” (indipendente dal software). È stato testato con successo con:
Open Source Firewalls
pfSense®, OPNsense®, IPFire
Enterprise OS
Windows Server, Red Hat Enterprise Linux, CentOS
Virtualizzazione
Proxmox VE, VMware ESXi
Routing
Mikrotik RouterOS (x86), OpenWrt
Sicurezza di rete a partire dall’hardware
8x LAN
fino a 8 porte 2.5GbE Intel
AES-NI
accelerazione VPN hardware
10G+
espansione in fibra SFP+
1+1
PSU ridondante hot-swap
Domande frequenti
Sì, assolutamente tutti i processori che utilizziamo nelle nostre serie di rete (dall’Intel Celeron J6412 fino a Core i7 e Xeon) supportano l’accelerazione hardware AES-NI. È indispensabile per il funzionamento rapido dei tunnel VPN (OpenVPN, IPsec, WireGuard).
Dipende dal processore scelto e dalla configurazione software. I nostri modelli desktop di base (J6412) gestiscono perfettamente routing a 1Gbps + regole firewall. Per traffico 10Gbps+ con IDS/IPS attivo (Suricata/Snort), consigliamo i nostri modelli rack 1U con processori Core i5/i7 o Xeon.
La funzione LAN Bypass è di norma disponibile su determinate coppie di porte (LAN 1-2 o LAN 3-4). Consulta le specifiche del modello o contattaci per la configurazione corretta.
La sicurezza della tua rete inizia dall’hardware.
Cerchi una soluzione OEM con il tuo marchio? Possiamo inserire il tuo logo e configurazioni BIOS per ISP.
Richiedi una consulenza per il progetto firewall