Introduzione
La direttiva NIS2 ha ampliato in modo sostanziale l’insieme delle organizzazioni obbligate a dimostrare una gestione del rischio di cybersicurezza: energia, sanità, produzione alimentare, logistica, servizi digitali e i rispettivi fornitori.
Per molte aziende di medie dimensioni, la prima reazione è chiedere un preventivo a un produttore di appliance aziendali – e rinunciare vedendo il costo delle licenze annuali. Questo articolo mostra che la conformità è soprattutto una questione di architettura, e che l’architettura giusta non richiede abbonamenti.
Che cosa richiede la NIS2 all’infrastruttura di rete
La direttiva è volutamente neutrale dal punto di vista tecnologico, ma tre requisiti si traducono direttamente in decisioni di rete:
Segmentazione della rete
È indifendibile che i computer dell’ufficio, il software di contabilità, il Wi-Fi degli ospiti e le macchine di produzione condividano lo stesso spazio di rete. Un dispositivo compromesso ha così visibilità su tutto il resto – ed è così che un incidente minore diventa un fermo di produzione.
Accesso remoto sicuro
Tutti gli accessi esterni – lavoro da remoto, manutenzione dei fornitori, assistenza remota – devono passare da un tunnel cifrato con autenticazione a due fattori. In pratica, questo richiede hardware con accelerazione crittografica: senza AES-NI, la banda della VPN diventa il collo di bottiglia dell’azienda.
Continuità operativa
I sistemi critici devono prevedere alta disponibilità e failover automatico. Una seconda connessione internet che entra in servizio solo quando qualcuno si accorge del guasto non soddisfa il requisito.
La trappola della licenza in abbonamento
Gli appliance aziendali tradizionali seguono quasi tutti lo stesso modello: il dispositivo ha un prezzo d’ingresso accettabile, e le funzioni che contano – IPS/IDS, antivirus perimetrale, filtraggio dei contenuti – restano dietro una licenza annuale.
Se la licenza non viene rinnovata, il dispositivo continua ad accendersi ma smette di ricevere gli aggiornamenti delle firme. In altre parole: dà un falso senso di protezione, che in termini di conformità è peggio che non avere nulla.
Per un’azienda di medie dimensioni, questo significa un costo ricorrente che cresce con il numero di postazioni ed è difficile da prevedere a cinque anni – proprio l’orizzonte di un investimento infrastrutturale.
L’alternativa: hardware industriale con software aperto
pfSense e OPNsense implementano tutto ciò che la NIS2 richiede al livello di rete: VLAN, regole per zona, VPN con IPsec o WireGuard, IDS/IPS con Suricata, filtraggio DNS, logging centralizzato e alta disponibilità con CARP.
Nessun costo di licenza
Il software è aperto ed è mantenuto da community e aziende con aggiornamenti regolari. Il budget a cinque anni è noto fin dal primo giorno.
Affidabilità industriale
Chassis in alluminio senza ventola: niente polvere aspirata, nessun cuscinetto che si guasta in un armadio rack poco ventilato.
Prestazioni aziendali
Processori Intel multicore con AES-NI e più porte 2.5G o 10G – banda VPN che non limita il lavoro da remoto.
Tre livelli di hardware
| Modello | Processore | LAN | Dimensione tipica |
|---|---|---|---|
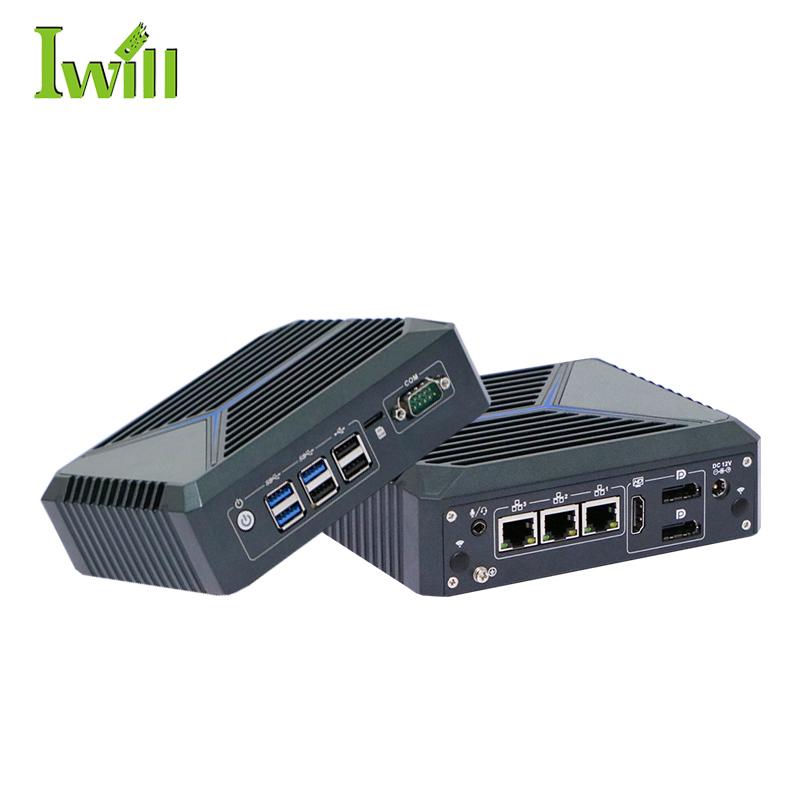
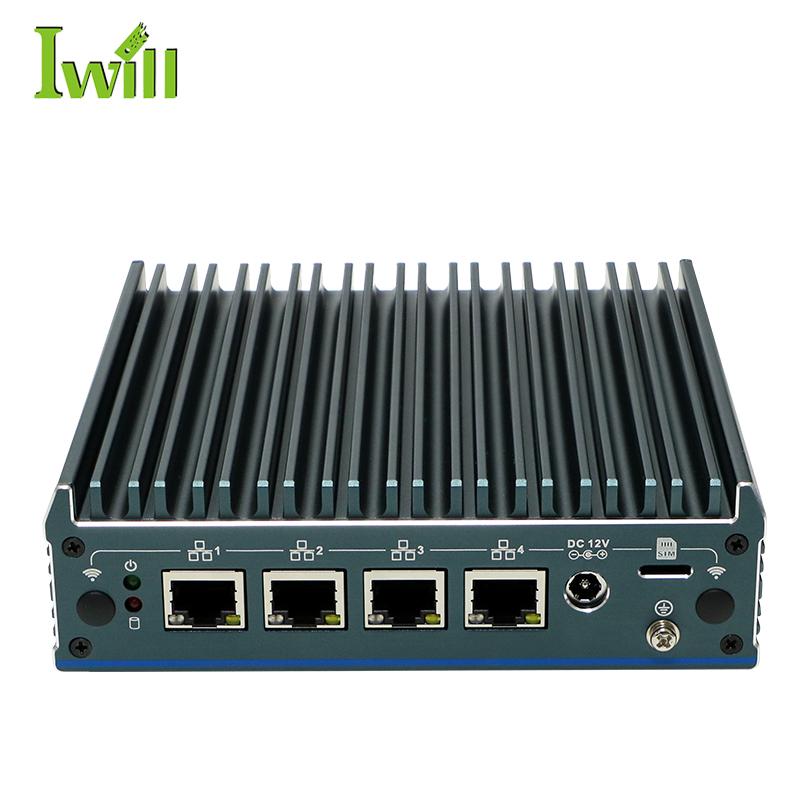
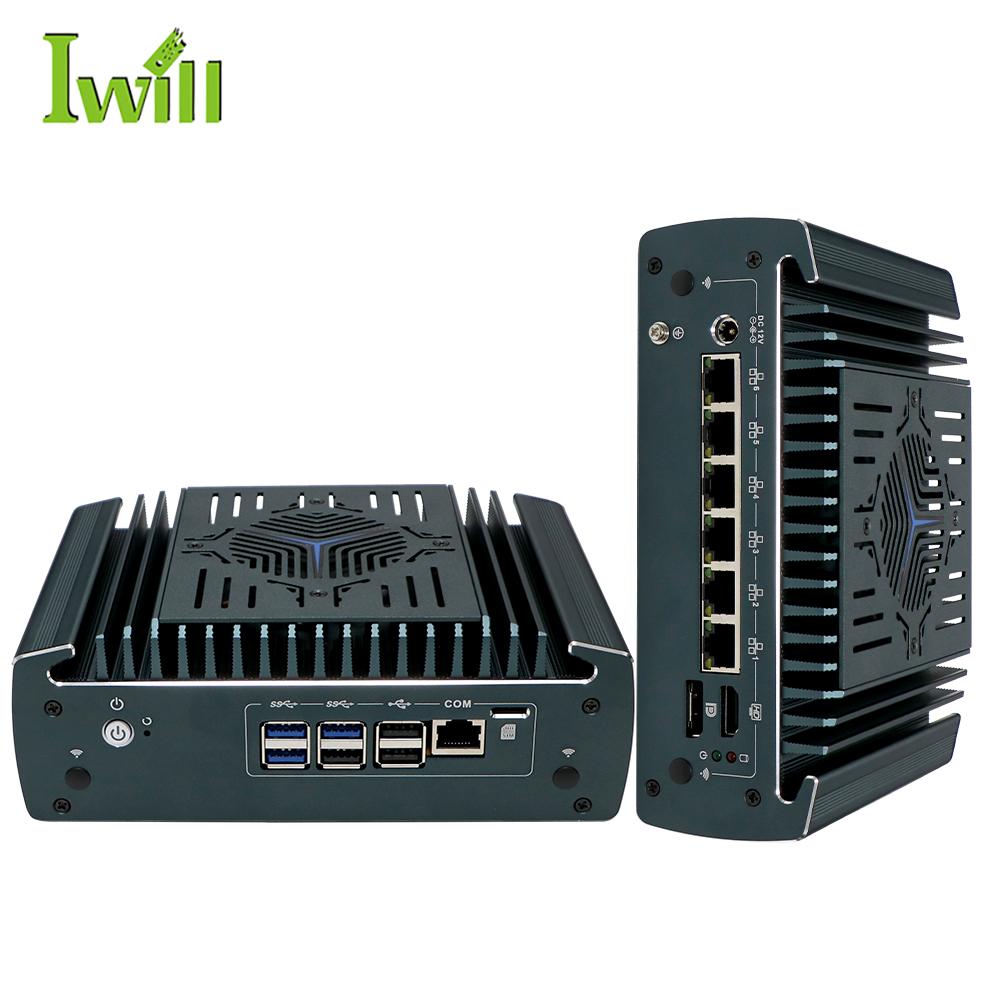
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Ufficio o filiale fino a 15 postazioni |
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | PMI con separazione OT/IT e rete ospiti |
| Nano-N3161 | Intel Core i3/i5/i7 di 12ª generazione | 6x 2.5G (opzione PoE) | Sede con IDS/IPS attivo e VPN per più filiali |
La regola di dimensionamento è semplice: una porta per zona di sicurezza, più una per la WAN. Se prevedi un IDS/IPS attivo con ispezione su più interfacce, sali di un livello di processore – è lì che si perde banda.
Il lato industriale: la sicurezza OT
In fabbrica il rischio ha una caratteristica propria: computer da ufficio che comandano macchinari produttivi di alto valore e sistemi SCADA che non possono fermarsi. Una postazione comune montata in un armadio accanto alla linea è, allo stesso tempo, un rischio di sicurezza e un rischio di guasto.
La risposta è la stessa su entrambi i fronti: apparecchiature progettate per l’ambiente – Mini PC e panel touch industriali che tollerano polvere, umidità, vibrazioni ed escursioni termiche – collocate in una zona di rete dedicata, con regole esplicite per tutto ciò che entra ed esce.
Conclusione
La conformità alla NIS2 richiede pianificazione, non budget straordinari. Segmentare la rete, cifrare l’accesso remoto e garantire la continuità sono decisioni di architettura – e tutte si implementano con software aperto su hardware industriale.
Per il lato dei terminali di produzione, vedi NIS2, IP65 e IP69 nell’industria alimentare. Per un esempio passo per passo di segmentazione, consulta la guida alla configurazione di OPNsense.
Appliance per la conformità NIS2
Hardware industriale senza ventola, con AES-NI e più porte 2.5G per pfSense e OPNsense.