Introduzione
Eseguire modelli linguistici in locale non è più un esercizio da laboratorio. Con Ollama, LM Studio o vLLM, qualsiasi computer può avere un modello che risponde nella propria rete in meno di un’ora. In pratica, quasi nessuno resta solo in locale: si usa il modello locale per il lavoro di routine e un’API cloud per i compiti difficili.
Questa combinazione si chiama IA ibrida. Ed è proprio qui che nasce il problema: il router dell’operatore non sa distinguere una chiamata API legittima da una richiesta di esfiltrazione di dati. Questo articolo spiega quali minacce esistono e quale hardware di rete risolve la questione senza abbonamenti annuali.
Che cosa sono l’IA self-hosted e l’IA ibrida?
Un modello locale è veloce, economico per richiesta e tiene i dati in casa – ma ha meno capacità. Un’API cloud è molto più capace – ma ogni token costa e lascia la tua rete. Quattro schemi dominano le architetture ibride che vediamo sul campo:
Router Pattern
Un classificatore valuta la complessità della richiesta e la instrada: domande semplici al modello locale, ragionamenti complessi al cloud. È lo schema con il miglior rapporto costo/qualità.
Cascade Pattern
Il modello locale risponde per primo. Se la confidenza è bassa, la richiesta passa automaticamente all’API esterna. Riduce i costi senza sacrificare la qualità delle risposte difficili.
Privacy Filter
Il modello locale anonimizza nomi, codici fiscali, indirizzi e numeri di contratto prima che il testo viaggi verso il cloud. Fondamentale per chi tratta dati personali ai sensi del GDPR.
Specialized Split
Strumenti diversi per compiti diversi: embedding e OCR in locale, generazione di testi lunghi e visione nel cloud. È lo schema più comune nelle pipeline RAG.
Sette minacce concrete a un’infrastruttura di IA
Non sono scenari teorici. Sono configurazioni predefinite che qualsiasi scansione di rete trova:
Porte LLM aperte senza autenticazione
Ollama è in ascolto sulla porta 11434 e, per impostazione predefinita, non richiede credenziali. Se il servizio è esposto sulla rete locale (o peggio, all’esterno), qualsiasi dispositivo può usare il tuo modello e leggere la cronologia delle richieste.
Prompt injection negli agenti
Un agente che legge e-mail, pagine web o PDF può ricevere istruzioni nascoste nel contenuto. Senza filtraggio in uscita, l’agente esegue quelle istruzioni con i permessi che gli hai dato.
Esfiltrazione di dati da parte di un agente compromesso
Un agente con accesso ai file e a internet è un canale di uscita perfetto. Senza egress filtering, i dati escono verso un endpoint arbitrario via HTTPS e nulla nei log del router lo rivela.
Plugin ed estensioni compromessi
Server MCP, plugin di terze parti e pacchetti npm/pip installati in fretta vengono eseguiti con le tue variabili d’ambiente – comprese le chiavi API.
Movimento laterale nella rete
In una rete piatta, la macchina di inferenza vede il NAS, le stampanti, le telecamere e la postazione della contabilità. Una sola compromissione raggiunge tutto.
Chiavi API nei file .env
Chiavi di OpenAI, Anthropic o Google salvate in chiaro in un repository o in un container condiviso. Il costo di una fuga si misura in fatture di consumo.
Shadow AI
Dipendenti che inviano documenti interni a servizi di IA non approvati. Senza filtraggio DNS non c’è nemmeno modo di sapere che sta succedendo.
Che cosa deve fare un firewall per l’IA
Un firewall classico si preoccupa di ciò che entra. In un’infrastruttura di IA, il rischio maggiore sta in ciò che esce. Quattro funzioni sono indispensabili:
Egress filtering
La zona IA può comunicare solo con gli endpoint API che hai autorizzato esplicitamente. Tutto il resto viene bloccato e registrato.
Filtraggio DNS
Blocca i domini di comando e controllo e rende visibile la shadow AI prima che diventi un incidente.
Segmentazione VLAN
Modelli, IoT e postazioni di lavoro in zone separate, con regole esplicite tra di esse. Una compromissione resta confinata in una zona.
Ispezione approfondita (DPI)
Identificazione delle applicazioni e blocco di malware, botnet e phishing a livello di flusso – non solo per porta.
In pratica: OPNsense copre le prime tre funzioni e il plugin Zenarmor aggiunge il DPI con threat intelligence. Entrambi girano su hardware x86 comune – quello che manca è l’hardware giusto.
Quale appliance scegliere?
La regola è semplice: una porta fisica per zona. Più zone vuoi isolare, più porte ti servono – ed eviti la complessità di uno switch gestito.
| Modello | Processore | LAN | Indicato per |
|---|---|---|---|
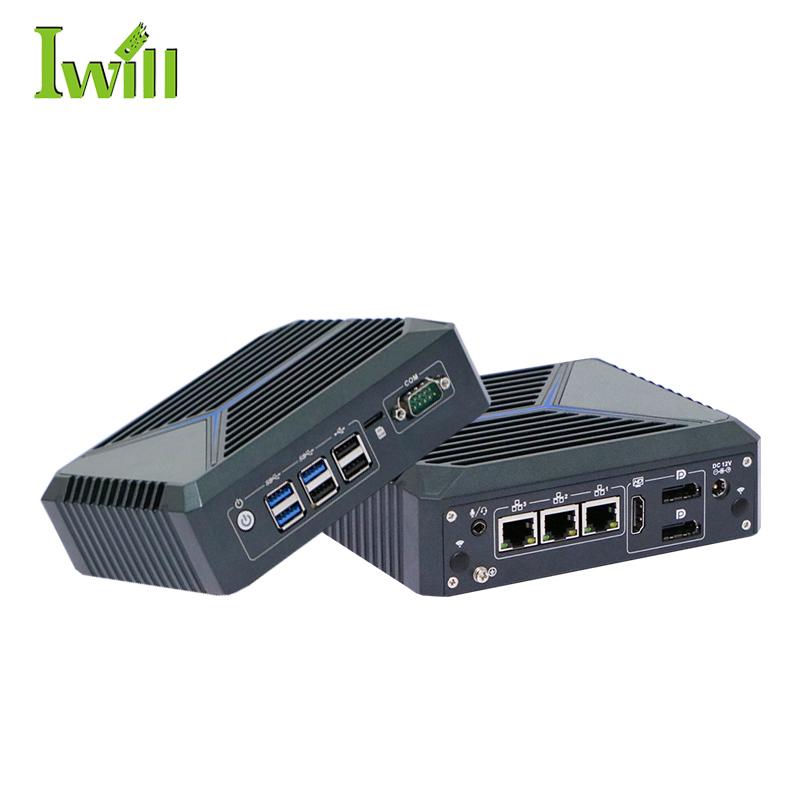
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Casa o ufficio con 1 macchina IA |
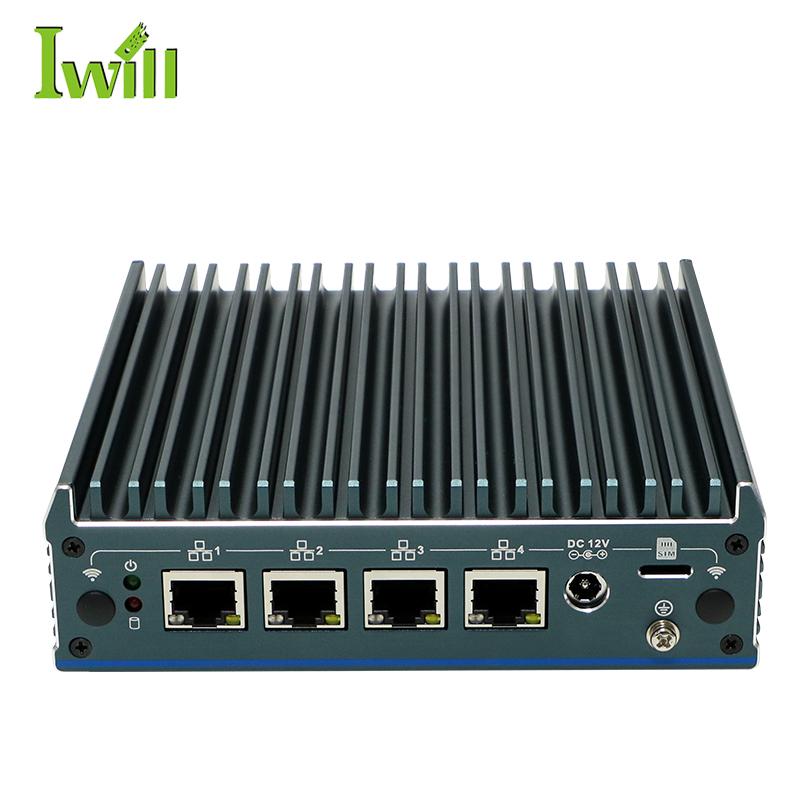
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | 4 zone isolate senza switch gestito |
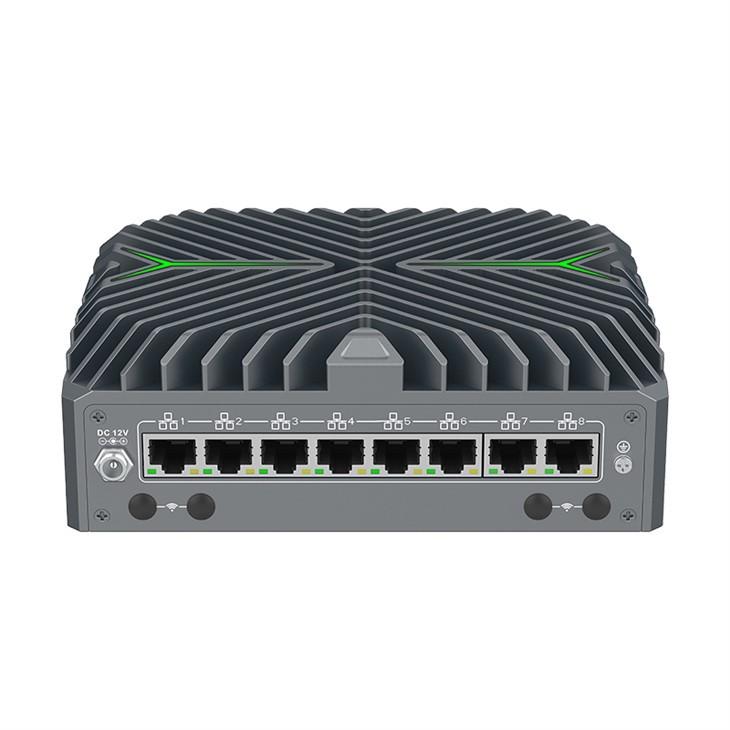
| Nano-N3281 | Intel Core Ultra 5 / Ultra 7 | 8x 2.5G (7 con opzione PoE) | Azienda con più reparti e DPI attivo |
Tutti e tre sono senza ventola, con chassis in alluminio e consumi bassi – l’N1241 resta sotto i 15 W. In un firewall che lavora 24/7, l’assenza di parti mobili fa la differenza tra cinque anni di servizio e una sostituzione dopo due.
Appliance commerciale vs. open source
Fortinet / Palo Alto
- ×Licenza annuale obbligatoria per IPS/IDS e filtraggio dei contenuti
- ×Senza rinnovo, il dispositivo smette di ricevere le firme
- ×Le regole specifiche per l’IA dipendono dalla roadmap del produttore
- ×Costo totale imprevedibile a 5 anni
N1241 + OPNsense + Zenarmor
- ✓Sistema operativo senza costi di licenza
- ✓Aggiornamenti di sicurezza settimanali dalla community
- ✓Alias e regole personalizzate per ogni endpoint API
- ✓Costo noto fin dal primo giorno – solo l’hardware
Come si implementa, in cinque passi
- 1Collocare l’appliance tra il router dell’operatore e la rete interna.
- 2Installare OPNsense da una chiavetta USB (circa 15 minuti).
- 3Creare le VLAN per zona – LAN fidata, laboratorio IA, IoT – con regole esplicite.
- 4Installare il plugin Zenarmor e attivare il blocco di malware, botnet e phishing.
- 5Monitorare il traffico in uscita e affinare l’elenco degli endpoint autorizzati.
Conclusione
Un’architettura di IA ibrida sposta dati tra la tua rete e servizi esterni decine di volte al minuto. Senza egress filtering, filtraggio DNS e isolamento tramite VLAN, non hai modo di sapere che cosa è uscito – né verso dove.
Un appliance senza ventola con OPNsense risolve tutte e tre le cose senza abbonamento annuale, sia a casa sia in una PMI. Se hai già modelli in esecuzione in locale, questo è il pezzo mancante. Vedi anche la nostra guida su perché il router del tuo operatore non ti protegge.
Appliance per proteggere la tua infrastruttura di IA
Hardware senza ventola compatibile con pfSense, OPNsense e Zenarmor.