Introduzione
Il tuo provider ti ha dato un router. Pensi di essere protetto. Non lo sei.
Il firmware del router dell’ISP non viene aggiornato da 2 anni. Usa nome utente e password di fabbrica. Non ha IDS/IPS (sistema di rilevamento e prevenzione delle intrusioni). Le tue telecamere smart e i tuoi termostati sono sulla stessa rete del software di contabilità e del database clienti.
In questo articolo ti mostreremo come costruire una protezione di rete professionale a una frazione del costo – con le stesse funzionalità che le grandi aziende pagano migliaia di euro. Guarda la nostra Configurazione Firewall/VPN con N1121.
Che cos’è un firewall?
Il firewall è un dispositivo che ispeziona ogni pacchetto di dati che entra o esce dalla tua rete, e decide che cosa passa e che cosa viene bloccato. Immaginalo come una guardia giurata all’ingresso dell’edificio – controlla ogni visitatore e fa passare solo quelli autorizzati.
Come funziona il firewall
Packet Filtering
Blocco del traffico indesiderato per indirizzo IP e porta. Di base, ma efficace come prima linea di difesa.
Stateful Inspection
Monitoraggio dello stato delle connessioni. Blocco dei pacchetti non validi che non appartengono a una sessione legittima.
Application Layer
Deep Packet Inspection – blocco di malware, filtraggio DNS e controllo delle applicazioni.
Importante: il tuo router ISP ha un firewall NAT elementare – è come chiudere la porta d’ingresso ma lasciare aperte le finestre. Un vero firewall fa 100× di più.
Perché il router del provider non basta?
Router ISP
- ×Solo NAT – nessuna vera ispezione del traffico
- ×Nessun IDS/IPS (rilevamento e prevenzione degli attacchi)
- ×Nessun server VPN per l’accesso remoto
- ×Firmware in ritardo di 6–12 mesi rispetto alle vulnerabilità
- ×Nessun log e nessun avviso
- ×Il provider ha accesso remoto al dispositivo
Firewall dedicato
- Stateful Inspection di ogni pacchetto
- IDS Snort/Suricata per il rilevamento degli attacchi
- Server VPN (OpenVPN, WireGuard, IPsec)
- Controlli tu aggiornamenti e configurazione
- Log completi e monitoraggio in tempo reale
- Il tuo hardware – solo tu hai accesso
Lavoro da remoto
Tunnel VPN sicuro per i collaboratori che lavorano da casa. Accesso alle risorse aziendali senza rischi.
Segmentazione IoT
Telecamere e termostati in una VLAN isolata – senza accesso alla rete aziendale.
Blocco della pubblicità
A livello di rete, Pi-hole tramite pfBlockerNG – niente pubblicità per tutta la rete.
Rete ospiti
Internet per i visitatori senza accesso a risorse e file interni.
VPN per il lavoro da remoto
VPN (Virtual Private Network) crea un tunnel cifrato tra il tuo dispositivo e la rete dell’ufficio/di casa. Immaginalo come un corridoio privato attraverso internet – nessuno può ascoltare ciò che vi passa.
Come funziona la connessione VPN
OpenVPN
- Protocollo maturo e collaudato
- Ampio supporto dei client (Windows, macOS, iOS, Android)
- 200–400 Mbps con accelerazione hardware AES-NI
- Configurazione semplice con il wizard di pfSense
Tailscale
- Basato su WireGuard, senza port forwarding
- Funziona dietro NAT senza configurazione
- Rete mesh – tutti i dispositivi si collegano direttamente
- Gratuito per uso personale (fino a 100 dispositivi)
Perché Tailscale? A differenza delle soluzioni VPN tradizionali, Tailscale non richiede l’apertura di porte sul router. I dispositivi si trovano automaticamente e si collegano direttamente. Ideale per chi vuole una VPN senza configurazioni tecniche.
Scenari tipici: accesso al NAS da casa, VPN site-to-site tra due uffici, protezione quando si lavora su reti WiFi pubbliche in hotel e aeroporti. Con l’N1121 e l’accelerazione AES-NI tutto questo funziona con latenza minima.
Segmentazione della rete per l’IoT
VLAN (Virtual LAN) consente di creare reti virtuali all’interno di un’infrastruttura fisica. Ogni VLAN è isolata – i dispositivi di una zona non vedono quelli di un’altra, a meno che non sia consentito esplicitamente.
Architettura di rete con segmentazione VLAN
Le linee rosse indicano il traffico bloccato tra le zone
Zona fidata (VLAN 10)
Computer, telefoni, stampanti – accesso completo a internet e alle risorse interne. Qui si trovano le tue postazioni di lavoro e i tuoi server.
Zona IoT (VLAN 20)
Telecamere, sensori, dispositivi smart – internet limitato, senza accesso alla zona fidata. Se la telecamera viene compromessa, non ha alcuna strada verso il software di contabilità.
Zona ospiti (VLAN 30)
WiFi per i visitatori – solo internet. Nessuna visibilità su file interni, stampanti o dispositivi.
Perché è importante: la segmentazione significa che una telecamera compromessa non può raggiungere il server della contabilità. Ogni zona è un muro – l’intrusione in una non tocca le altre.
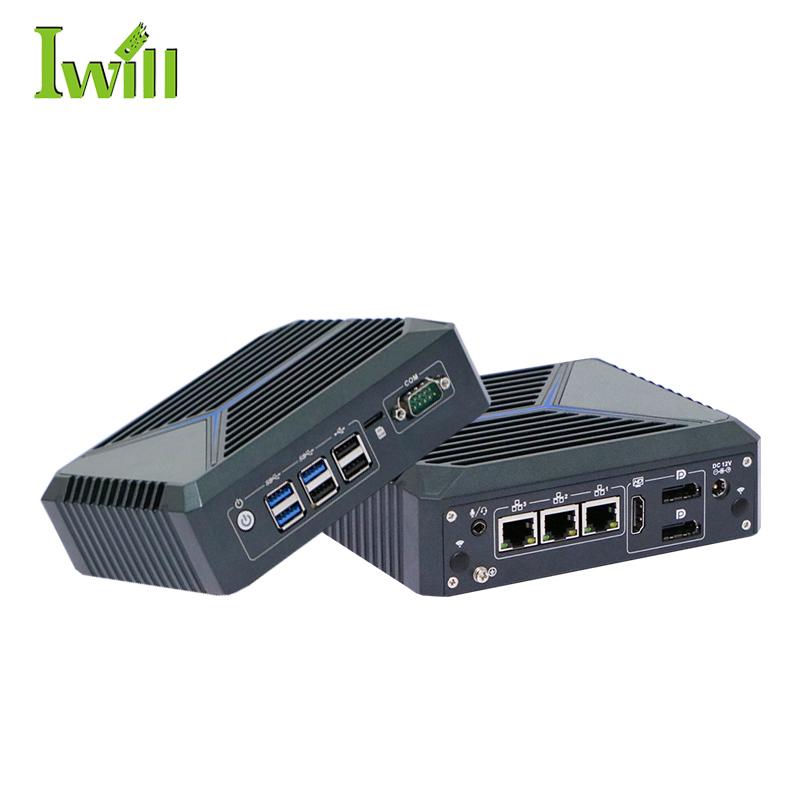
N1121: la tua fortezza di rete
3× 2.5G LAN
WAN + LAN + OPT/DMZ – tre zone fisiche. Non serve uno switch gestito per una segmentazione di base.
Intel AES-NI
Cifratura hardware per VPN veloci. OpenVPN a 200+ Mbps, WireGuard a 800+ Mbps senza sovraccaricare il processore.
<15W Fanless
Sempre acceso, silenzioso. Consuma meno di una lampadina LED. Ti dimentichi che esiste.
TPM 2.0
Secure boot e disco cifrato. Se qualcuno ruba il dispositivo, i dati restano protetti.
pfSense o OPNsense? Entrambi funzionano perfettamente sull’N1121. pfSense ha una community più ampia e più documentazione. OPNsense offre un’interfaccia più moderna e aggiornamenti più frequenti. La scelta è una questione di preferenza – entrambi sono gratuiti, open source e di livello enterprise.
Confronto dei costi
| Fortinet FortiGate 40F | Cisco Meraki MX64 | N1121 + pfSense | |
|---|---|---|---|
| Utenti VPN | Inclusi | Inclusi | Illimitati |
| IDS/IPS | Incluso | Incluso | Suricata (gratuito) |
N1121 – parametri chiave
3× 2.5G
porte LAN
AES-NI
cifratura hardware
<15W
consumo fanless
Conclusione
La sicurezza di rete di livello enterprise non è più una questione di budget. Con l’N1121 e pfSense/OPNsense ottieni le stesse funzionalità di Fortinet e Cisco – stateful firewall, IDS/IPS, VPN, segmentazione VLAN – senza licenze annuali.
Per un piccolo ufficio, una rete domestica o come firewall aggiuntivo in un’infrastruttura più grande – l’N1121 è il guardiano silenzioso che funziona 24/7, senza che tu ne noti la presenza.
Configurazioni consigliate
Soluzioni Mini PC per firewall, VPN e sicurezza di rete.